
 Cоңғы екі күнде киберқауіпсіздік саласында бірден үш маңызды мәселе туындады. PHP бағдарламалау тілінде аса қауіпті екі осалдық анықталды, Node.js платформасына шұғыл жаңартулар қажет болды. Сонымен қатар eMudhra компаниясының цифрлық сертификаттарының қауіпсіздігіне нұқсан келгені белгілі болды. Еуропадағы мемлекеттік мекемелердің сайттары неліктен уақытша жұмысын тоқтатты және бұл жағдай Қазақстанға әсер ете ме? Осы мәселелерге тоқталайық.
21 қазанда Еуропаның бірнеше елінде мемлекеттік органдардың, ақпараттық порталдар мен ауруханалардың сайттары уақытша қолжетімсіз болды. Алайда бұған хакерлік шабуыл себеп болған жоқ. Ақпараттық жүйелерді ықтимал шабуылдардан қорғау мақсатында аталған ресурстардың жұмысы әкімшіліктерінің шешімімен уақытша тоқтатылды.
Бұған PHP бағдарламалау тілінде анықталған екі аса қауіпті осалдық себеп болды. Жүйе әкімшілері қауіпсіздік жаңартуларын орнатып жатқан кезде тағы екі мәселе белгілі болды. Атап айтқанда, Node.js платформасындағы осалдықтарды шұғыл жою қажеттігі туындап, браузерлерде интернет байланысының қорғалғанын растайтын цифрлық сертификаттардың қауіпсіздігіне қатысты мәселе анықталды.
PHP жүйесінде қандай мәселе анықталды?
PHP – серверде веб-беттерді қалыптастыруға, пайдаланушылар толтырған электрондық нысандардағы мәліметтерді өңдеуге және дерекқордан қажетті ақпаратты алуға арналған бағдарламалау тілі. Қарапайым интернет пайдаланушылары оның жұмыс істеу ерекшеліктеріне мән бере бермейді. Алайда WordPress, «1С-Битрикс» және басқа да көптеген жүйе PHP негізінде жұмыс істейді. Әлемдегі веб-сайттардың едәуір бөлігі осы технологияны қолданады.
PHP әзірлеушілері жүйеде аса қауіпті екі осалдық анықталғанын хабарлады. Бұл осалдықтар бөгде адамдарға өзгенің серверінде құпиясөзсіз бағдарламалық нұсқауларды орындауға мүмкіндік беруі мүмкін. Соның салдарынан сайт материалдарына, дерекқорлар мен қызметтік ақпаратқа рұқсатсыз қол жеткізу қаупі туындайды. Екі осалдықтың да қауіптілік деңгейі он балдық шкала бойынша 9,2 балға бағаланған.
Еуропаның киберқауіпсіздік қызметтері сайт әкімшіліктеріне қауіпсіздік жаңартуларын шұғыл орнатуды немесе жаңарту жұмыстары аяқталғанша сайттарға интернет арқылы кіруді уақытша шектеуді ұсынды. Көптеген ұйым екінші жолды таңдады. Өйткені ықтимал кибершабуылдың зардабын жойғаннан гөрі, сайт жұмысын бірнеше сағатқа тоқтата тұрған әлдеқайда қауіпсіз.
Қандай сайттар уақытша жұмыс істемеді?
Латвияда 165 мемлекеттік және жергілікті басқару мекемесінің сайтына кіру уақытша шектелді. Елдің қоғамдық хабар тарату ұйымына қарасты LSM.lv жаңалықтар порталы шамамен бес сағат бойы жұмыс істемеді. Латвия радиосының сайты мен мобильді қосымшасының жұмысында да іркілістер болды. CERT.LV ұлттық киберқауіпсіздік қызметі бұл шаралардың алдын алу мақсатында қабылданғанын, мемлекеттік ақпараттық жүйелерге заңсыз қол сұғылғаны расталмағанын атап өтті.
Нидерландта Overheid.nl мемлекеттік порталы, Роттердам портының, KNVB футбол қауымдастығының және бірқатар аурухананың сайттары уақытша қолжетімсіз болды. Францияда префектуралар сайттарының жұмысына шектеу қойылса, Германияда жекелеген федералдық мекемелердің интернет-ресурстарына кіру тоқтатылды. Финляндияның мемлекеттік ақпараттық технологиялар орталығы да қауіпсіздік шараларын қабылдады.
Еуропалық патенттік ведомство ресми сайты мен бірнеше онлайн-порталының жұмысын уақытша тоқтатты. Қауіпсіздік жаңартулары орнатылғаннан кейін аталған ресурстардың жұмысы кезең-кезеңімен қалпына келтіріле бастады.
Қазақстан мен көршілес елдер
Бұл мәселе Қазақстанды да айналып өткен жоқ. 21 қазанда «1С-Битрикс» компаниясының Қазақстандағы өкілдігі Битрикс24 және «1С-Битрикс: Сайтты басқару» жүйелерін пайдаланушыларға ескерту жасады. Компания өкілдері қауіптің өз өнімдеріне емес, олардың жұмысында қолданылуы мүмкін PHP бағдарламалау тіліне қатысты екенін түсіндірді.
Битрикс24 сервисінің бұлттық нұсқасын пайдаланушыларға ешқандай жаңарту орнатудың қажеті жоқ. Серверлердің қауіпсіздігіне қызмет көрсетуші компания жауап береді. Ал сайттары жеке хостингте орналасқан пайдаланушыларға PHP нұсқасын хостинг провайдерінен немесе жүйе әкімшісінен нақтылау ұсынылды.
22 қазандағы жағдай бойынша ашық дереккөздерде осы осалдықтарға байланысты Қазақстандағы банктердің, мемлекеттік порталдардың немесе бұқаралық ақпарат құралдарының сайттары уақытша тоқтатылғаны туралы расталған мәлімет жоқ. Дегенмен бұл елге ешқандай қауіп төнбейді деген сөз емес. Әзірге нақты киберқауіпсіздік оқиғасы тіркелді деп айтуға негіз жоқ.
Ресейде мамандар ондаған мың сайтқа қауіп төнуі мүмкін екенін ескертті. Ал хостинг қызметін көрсететін компаниялар клиенттеріне шұғыл хабарламалар жолдады. Алайда бұл дерек нақты жасалған шабуылдардың санын емес, ықтимал қауіптің ауқымын көрсетеді.
Node.js платформасына қосымша түзетулер енгізілді
21 қазанда Node.js платформасын әзірлеушілер де жоспардан тыс жаңартулар ұсынды. Бүгінде көптеген заманауи веб-сервис осы платформа арқылы жұмыс істейді. Жаңартулар деректерді сығу және өңдеу, қорғалған байланыстарды тексеру, сондай-ақ сервер мекенжайларымен жұмыс істеу кезінде анықталған кемшіліктерді түзетуге арналған. Олардың кейбірі белгілі бір жағдайда ақпараттық жүйелердің қауіпсіздігіне елеулі қатер төндіруі ықтимал.
Дегенмен Еуропадағы мемлекеттік порталдардың уақытша жұмыс істемеуіне Node.js платформасы себеп болды деуге негіз жоқ. Соған қарамастан, осы күндері PHP қолданылмайтын сайттардың да қауіпсіздігін тексеріп, қажетті жаңартуларды шұғыл орнатуға тура келді.
eMudhra сертификаттары мен браузердегі құлып белгісі
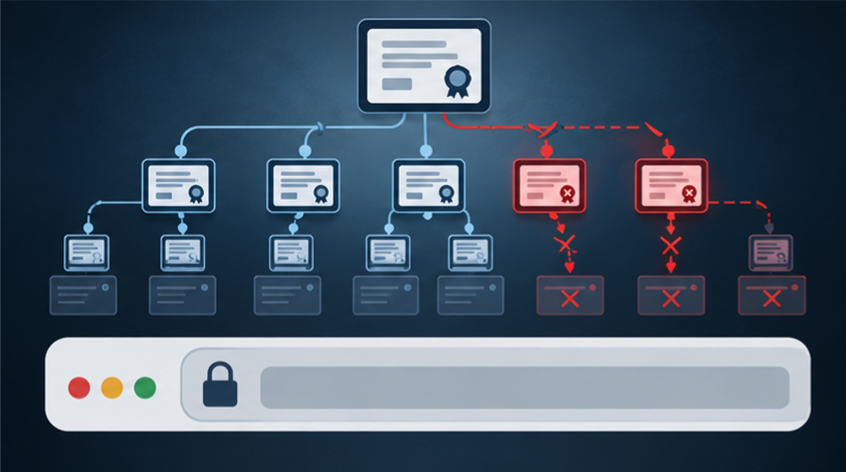
Үшінші мәселе цифрлық сертификаттар жүйесінде анықталды. Сайт мекенжайының жанындағы құлып белгісі браузердің тиісті сервермен қорғалған байланыс орнатқанын және оның шынайылығын тексергенін білдіреді. Бұл үшін браузерлер цифрлық ортада нотариус қызметіне ұқсас міндет атқаратын куәландыру орталықтарының сертификаттарына сүйенеді.
Үндістанның eMudhra компаниясына тиесілі сегіз аралық сертификаттың құпия кілттері бөгде адамдардың қолына түскені белгілі болды. Соның салдарынан интернет байланысын ұстап қалуға мүмкіндігі бар қаскөйлер жалған сайтты шынайы ресурс ретінде көрсетуі ықтимал еді. Chrome мен Firefox браузерлері аталған кілттерді жедел бұғаттады. Алайда сол сертификаттау тізбегіне кіретін кейбір сайттарда HTTPS қосылымына қатысты қателер пайда болып, олардың иелеріне сертификаттарды қайта рәсімдеуге тура келді.
Бұл HTTPS жүйесінің тұтастай істен шыққанын білдірмейді. Мәселен, Let’s Encrypt сертификаттарының eMudhra компаниясына қатысы жоқ. Дегенмен бұл жағдай сайт қауіпсіздігі тек оның ішкі қорғаныс шараларына ғана емес, браузерлер пайдаланатын халықаралық цифрлық сенім жүйесінің сенімділігіне де байланысты екенін көрсетті.
Қауіптің алдын алу үшін не істеу керек?
Интернеттен бас тартудың қажеті жоқ. Ол үшін браузер мен құрылғының бағдарламалық жасақтамасын уақтылы жаңартып, цифрлық сертификаттарға қатысты ескертулерді ескерген жөн. Сондай-ақ күмәнді сайттарға құпиясөз енгізбеген жөн. Егер күнделікті кіріп жүрген сайт ашылмаса, электрондық пошта немесе мессенджер арқылы келген сілтемелерді пайдалануға асықпаған дұрыс. Мұндай жағдайда сайт жұмысының қалпына келтірілгені туралы ресми хабарламаны күткен қауіпсіз.
Ал сайт иелеріне қойылатын талаптар бұдан да жоғары. Сайттың дизайнын жаңарту, WordPress жүйесін немесе жекелеген плагиндерді жетілдіру жеткіліксіз. Серверде орнатылған бағдарламалық жасақтаманың нұсқасын біліп, деректердің тексерілген резервтік көшірмелерін сақтап, қауіпсіздік жаңартуларын дер кезінде орнату қажет. Ең алдымен хостинг қызметін көрсететін компаниядан немесе жүйе әкімшісінен серверде PHP бағдарламасының қай нұсқасы қолданылып жатқанын анықтап алған жөн.
Редакция атынан
21 қазанда Eurasia24 сайтының орыс және қазақ тіліндегі нұсқаларында қолданылатын PHP бағдарламасын тексеріп, қауіпсіздік кемшіліктері түзетілген 8.3.36 нұсқасына жаңарттық. Осылайша, екі сайттағы да аса қауіпті осалдықтар жойылды. Оқырмандардың сайттарға кіруін шектеудің қажеті болған жоқ. Қазіргі уақытта ақпараттық инфрақұрылымның өзге де құрамдас бөліктерін тексеру және олардың қорғанысын күшейту жұмыстары жалғасуда.
